Securitate Aplicații
Verificăm aplicațiile web pentru cele mai frecvente vulnerabilități (acces neautorizat la date, injecții, sesiuni nesigure, dependențe vechi) și le reparăm. Pentru aplicațiile noi, construim securitatea din prima zi, nu ca reparație ulterioară.
Pentru cine este
- Aplicații care lucrează cu date personale, medicale sau financiare
- Firme care trebuie să demonstreze conformitatea GDPR
- Produse înainte de o lansare mare sau de un audit al unui client
- Aplicații vechi care nu au mai fost actualizate de mult timp
Ce primești
- 01Audit de securitate pe baza listei OWASP Top 10
- 02Raport cu vulnerabilitățile găsite, ordonate după risc
- 03Repararea problemelor găsite
- 04Actualizarea dependențelor vechi și vulnerabile
- 05Recomandări pentru GDPR: ce date păstrezi, cât timp și cine are acces
Proiecte relevante
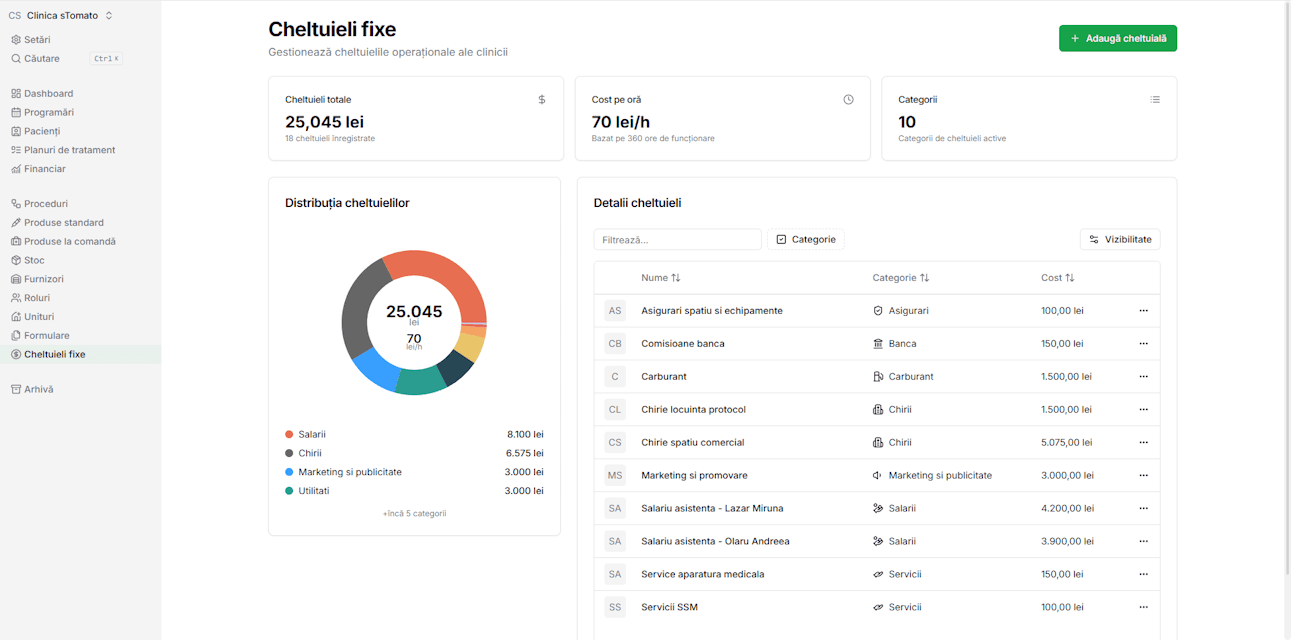
sTomato - Platforma BI pentru clinici stomatologice
Aplicația completă B2B SaaS pentru managementul clinicii stomatologice și business intelligence, ce ajută clinicile să reducă costurile și să crească profitabilitatea prin informații financiare în timp real și automatizare.
Next.js / TypeScript / Prisma
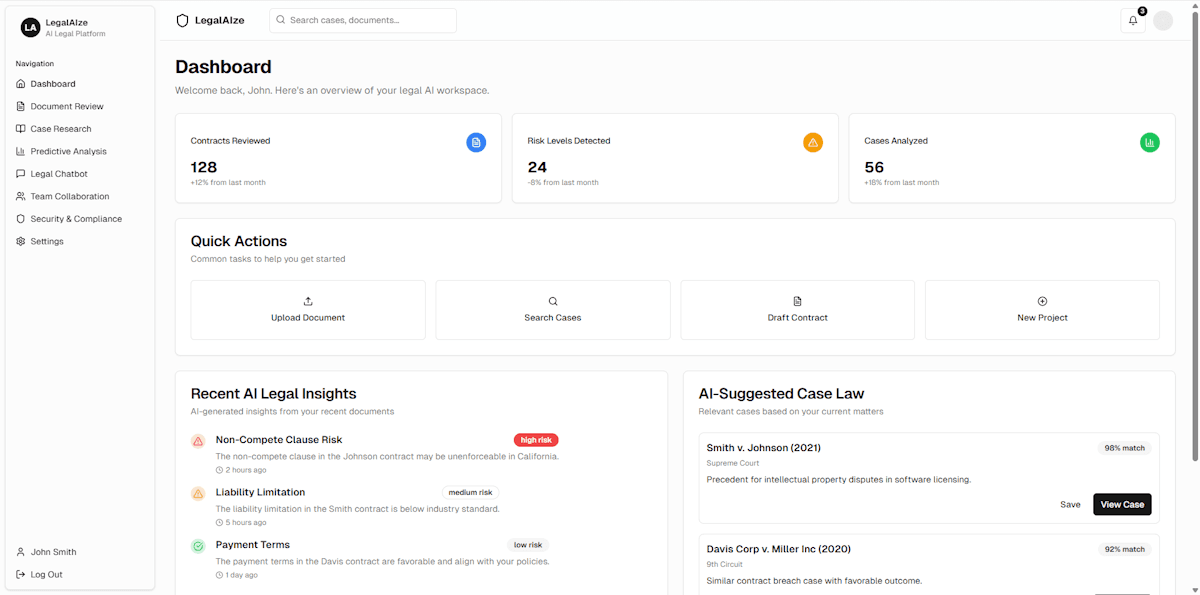
Automatizare AI pentru practică juridică
Automatizați analiza contractului, descoperiți precedentele cazurilor și obțineți informații legale alimentate de AI în câteva secunde, nu ore.
Next.js / TypeScript / Prisma
Tehnologii folosite
Industrii în care se potrivește
Întrebări frecvente
Faceți teste de penetrare certificate?
Facem audit de securitate a codului și a aplicației. Dacă ai nevoie de un raport de pentest certificat pentru un client sau un regulator, te punem în legătură cu o firmă specializată și reparăm ce găsesc.
Cât de des ar trebui auditată o aplicație?
Cel puțin o dată pe an și după orice schimbare majoră. Actualizările de securitate ale dependențelor ar trebui făcute lunar.
Ne ajutați cu GDPR?
Da, pe partea tehnică: criptare, acces la date, ștergerea datelor la cerere și jurnale de acces.
Servicii înrudite
Securitate Aplicații în IașiDezvoltare Aplicații Web
Construim aplicații web complete, de la interfață până la baza de date: portaluri pentru clienți, platforme SaaS, dashboard-uri interne și instrumente care înlocuiesc foile Excel. Lucrăm cu Next.js, TypeScript și PostgreSQL, iar codul sursă îți aparține integral la final.
Automatizare Procese
Identificăm munca repetitivă din firma ta (copiat date dintr-un loc în altul, generat documente, trimis rapoarte, urmărit termene) și o transformăm în procese automate care rulează singure și te anunță doar când e nevoie de un om.
Integrări API
Conectăm aplicațiile pe care le folosești deja (facturare, contabilitate, magazin online, CRM, curierat, plăți) astfel încât datele să circule automat între ele. Iar dacă ai nevoie ca alții să se conecteze la sistemul tău, construim API-ul.
Ești gata să începi proiectul?
Hai să discutăm cum îți putem aduce viziunea la viață cu o aplicație web personalizată și optimizată, ce va îmbunătăți semnificativ rezultatele afacerii tale.